AI jako część infrastruktury. Jak Palo Alto Networks zabezpiecza modele, aplikacje i agentów?
Korzystanie ze sztucznej inteligencji w firmach z reguły rozpoczyna się podobnie - od ChatGPT, Copilota albo pojedynczego asystenta wspierającego konkretny zespół. Część organizacji z czasem idzie o krok dalej, zaczynając tworzyć własne aplikacje oparte na modelach językowych, integrować modele z firmowymi danymi, a następnie wdrażać agentów, którzy mogą nie tylko odpowiadać na pytania, ale również wykonywać działania.
Skala takich wdrożeń jest już znacząca – według badania PwC 75% dużych firm w Polsce realizowało projekty związane z AI lub zaawansowaną analityką, a 44% korzysta już z agentów AI.
W takich przedsiębiorstwach AI stopniowo przestaje więc być pojedynczym narzędziem, a zaczyna przypominać kolejną warstwę infrastruktury. Składa się z modeli, danych, aplikacji, API, agentów i usług działających często w kilku środowiskach chmurowych. Wraz z tą zmianą rośnie też skala problemu bezpieczeństwa AI. Rozwiązania służące do ochrony promptów czy ograniczania wycieku danych, choć nadal potrzebne, okazują się wówczas niewystarczające. Potrzebne stają się również mechanizmy, które pozwalają kontrolować modele, komponenty, aplikacje i agentów zarówno przed wdrożeniem, jak i podczas ich działania.
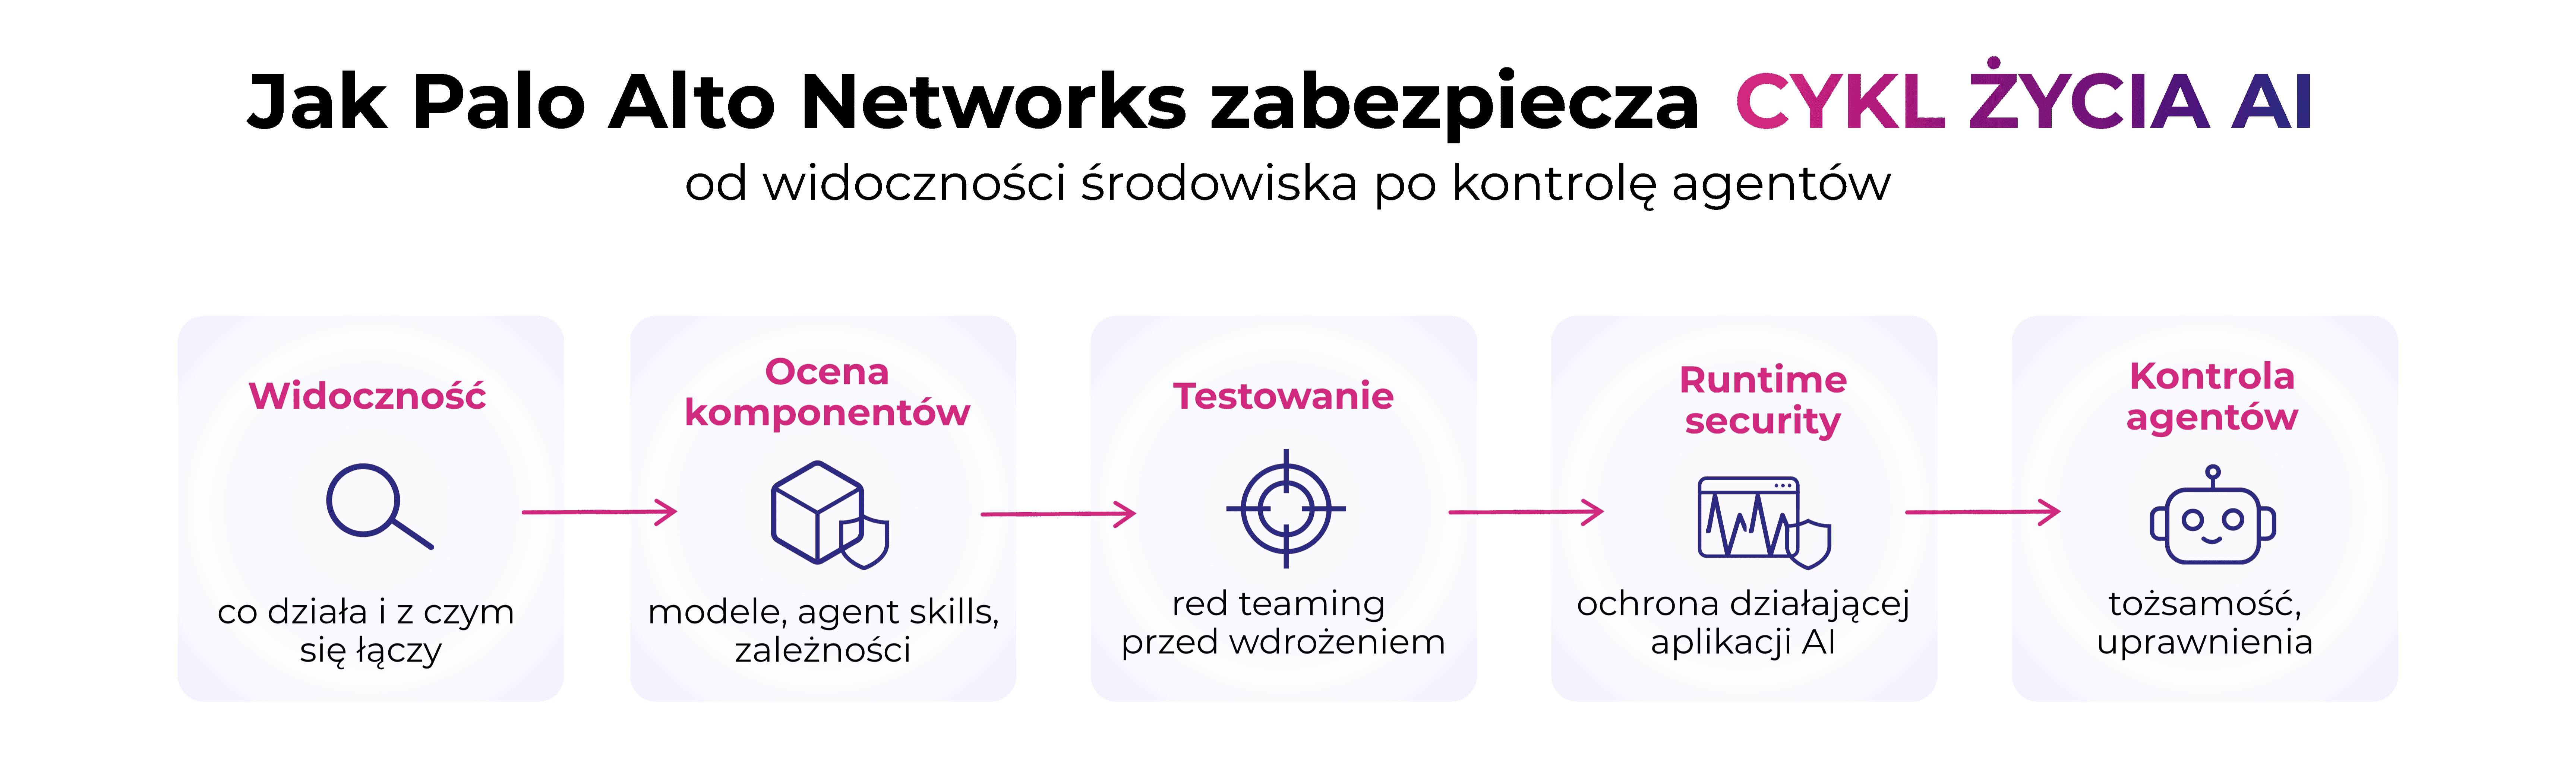
Właśnie z takiej perspektywy Palo Alto Networks rozwija Prisma AIRS. Platforma obejmuje kolejne etapy życia środowiska AI - od jego identyfikacji i oceny, przez testowanie, po ochronę aplikacji i agentów w czasie rzeczywistym. Poszczególne elementy AIRS mogą działać niezależnie, dlatego wcześniejsze korzystanie z innych produktów Palo Alto Networks nie jest warunkiem wdrożenia.
Im więcej AI, tym trudniej zachować widoczność
W niewielkim środowisku łatwo ustalić, z jakiego modelu korzysta aplikacja i gdzie znajduje się jej backend. Przy kilku lub kilkunastu zespołach developerskich środowisko AI szybko się komplikuje. Poszczególne zespoły mogą korzystać z różnych dostawców modeli i usług chmurowych, uruchamiać własne rozwiązania albo budować agentów mających dostęp do wewnętrznych systemów firmy.
Z punktu widzenia bezpieczeństwa problemem staje się wtedy sama widoczność. Organizacja musi wiedzieć nie tylko, jakie modele i aplikacje AI posiada, ale także z jakich danych one korzystają, gdzie są uruchomione i jakie zależności powstają pomiędzy nimi.
Mechanizmy discovery w Prisma AIRS pomagają uzyskać widoczność zasobów AI w organizacji poprzez identyfikację m.in. modeli, endpointów, datasetów i agentów działających w AWS, Azure oraz GCP. Integracja z Cortex Cloud AI-SPM (Security Posture Management) rozszerza tę widoczność o ocenę stanu bezpieczeństwa zasobów, w tym błędne konfiguracje, nadmierną ekspozycję, ryzyka dotyczące danych oraz naruszenia polityk i wybranych standardów, takich jak OWASP Top 10 for LLM Applications.
Kolejnym elementem tej architektury jest AI Gateway. Pełni funkcję centralnego punktu komunikacji aplikacji i użytkowników z modelami, dzięki czemu firma może obserwować ruch AI i egzekwować wspólne polityki. Palo Alto Networks deklaruje obsługę ponad 1600 modeli od ponad 50 dostawców.
Przy rosnącej skali taka inwentaryzacja przestaje być dodatkiem. Bez wiedzy o tym, gdzie działa AI i z czym jest połączone, trudno sensownie zarządzać jego bezpieczeństwem.
Ryzyko może pojawić się jeszcze przed wdrożeniem
W klasycznych aplikacjach od lat zwraca się uwagę na bezpieczeństwo łańcucha dostaw oprogramowania. Firmy skanują biblioteki, zależności i artefakty, ponieważ podatność albo złośliwy komponent może dostać się do aplikacji jeszcze przed jej uruchomieniem.
AI jeszcze bardziej rozszerza ten problem - organizacje wykorzystują modele pochodzące z różnych źródeł, a do tego dochodzą także gotowe umiejętności agentów, czyli tzw. agent skills. Elementy te również mogą zawierać złośliwy kod, ukryte instrukcje, niebezpieczne mechanizmy serializacji albo funkcje umożliwiające dostęp do danych i usług, których zespół wdrażający rozwiązanie się nie spodziewał.
Prisma AIRS AI Supply Chain Security służy do analizy takich komponentów przed wdrożeniem. Palo Alto Networks pozwala skanować modele pod kątem m.in. złośliwego kodu, backdoorów czy niebezpiecznych formatów, a w przypadku agent skills sprawdzać również potencjalnie ryzykowne działania, takie jak dostęp do danych uwierzytelniających, wykonywanie kodu czy komunikacja z zewnętrznymi zasobami. Mechanizm można włączyć do procesu tworzenia i wdrażania aplikacji, dzięki czemu modele i inne komponenty AI mogą być automatycznie sprawdzane jeszcze przed trafieniem na produkcję.
To ważna zmiana perspektywy. Bezpieczeństwo systemu AI zaczyna się przed pierwszą rozmową użytkownika z modelem - już na etapie wyboru komponentów, z których ten system powstaje.
Jak sprawdzić AI, zanim zrobi to atakujący?
Ocena bezpieczeństwa poszczególnych komponentów nie wystarcza, by przewidzieć zachowanie całego systemu. Aplikacja oparta na LLM może zachowywać się w sposób trudny do przewidzenia, szczególnie gdy otrzymuje nieoczekiwany kontekst albo korzysta z zewnętrznych narzędzi. W praktyce oznacza to, że bezpieczeństwo systemu AI trzeba oceniać również na poziomie jego zachowania - sprawdzając, jak reaguje na nietypowe lub celowo złośliwe działania.
Klasyczny pentest dobrze radzi sobie z wieloma problemami aplikacyjnymi, ale systemy AI tworzą dodatkowe scenariusze. Atak może polegać na stopniowym obchodzeniu zabezpieczeń modelu, manipulowaniu kontekstem rozmowy albo nakłonieniu agenta do wykonania działania, którego projektant nie przewidział.
Prisma AIRS AI Red Teaming automatyzuje testowanie aplikacji i agentów właśnie pod kątem takich zachowań. Palo Alto Networks rozwija m.in. wieloetapowe techniki ataku oraz testowanie systemów agentowych, dzięki czemu red teaming może być prowadzony już podczas tworzenia aplikacji, a później powtarzany wraz z jej rozwojem.
Dla zespołów AppSec i DevSecOps istotna jest tu sama zmiana podejścia: AI powinno być aktywnie atakowane przed produkcją, podobnie jak inne krytyczne elementy infrastruktury.
Test przeszedł pomyślnie. Co wydarzy się na produkcji?
Nawet jeśli testy aplikacji AI zakończyły się pomyślnie, to należy mieć świadomość, że nie przesądzają one o bezpieczeństwie. Po wdrożeniu aplikacja zaczyna działać w zmiennym środowisku, dostaje nowe prompty, korzysta z aktualizowanych danych, może zostać podłączona do kolejnych narzędzi albo przejść na nową wersję modelu.
Dlatego testy przeprowadzane przed wdrożeniem warto uzupełnić o mechanizmy, które obserwują i chronią system również podczas jego rzeczywistego działania.
Prisma AIRS analizuje interakcje z aplikacjami, modelami i agentami podczas ich rzeczywistego działania. Może reagować na próby manipulowania modelem, wyciek danych czy niebezpieczne treści pojawiające się w komunikacji z AI. Palo Alto Networks uwzględnia w tej warstwie również zagrożenia związane z użyciem narzędzi i pamięci agentów.
AI Runtime Security można wdrażać na poziomie sieciowym albo integrować bezpośrednio z aplikacją przez API lub zestaw narzędzi programistycznych (SDK). Pozwala to dopasować model ochrony do architektury systemu bez konieczności budowania całego mechanizmu bezpieczeństwa od podstaw. (docs.paloaltonetworks.com)
W dużym środowisku to właśnie połączenie testowania przed wdrożeniem z kontrolą runtime zaczyna mieć największe znaczenie. System AI zmienia się razem z danymi, integracjami i sposobem użycia, dlatego jego bezpieczeństwo również musi być procesem ciągłym.
AI zaczyna działać w imieniu użytkownika
Kolejnym obszarem wykorzystania sztucznej inteligencji są agenci. Wznoszą one możliwości AI na kolejny poziom – agent w przeciwieństwie do chatbota może nie tylko wygenerować odpowiedź na prompt, ale również podejmować decyzje, odczytywać informacje z CRM-u, pobierać dokumenty, uruchamiać narzędzia, czy wywołać API i połączyć się z serwerem MCP.
O bezpieczeństwie agentów należy zatem myśleć w kategoriach tożsamości – kluczowe znaczenie ma tutaj tożsamość danego agenta, jego właściciel, poziom dostępu oraz zakres czynności, które może wykonywać. Im bardziej autonomiczne stają się systemy, tym bardziej istotne są zasady least privilege i możliwość dokładnego odtworzenia wykonanych działań.
Wyobraźmy sobie agenta wspierającego sprzedaż. Żeby wykonywać swoją pracę, potrzebuje on danych z CRM-u i firmowej bazy wiedzy. Jeśli otrzyma również możliwość modyfikowania rekordów, dostępu do repozytorium czy wykonywania dodatkowych akcji, skutki jego błędu albo skutecznej manipulacji mogą być dość poważne.
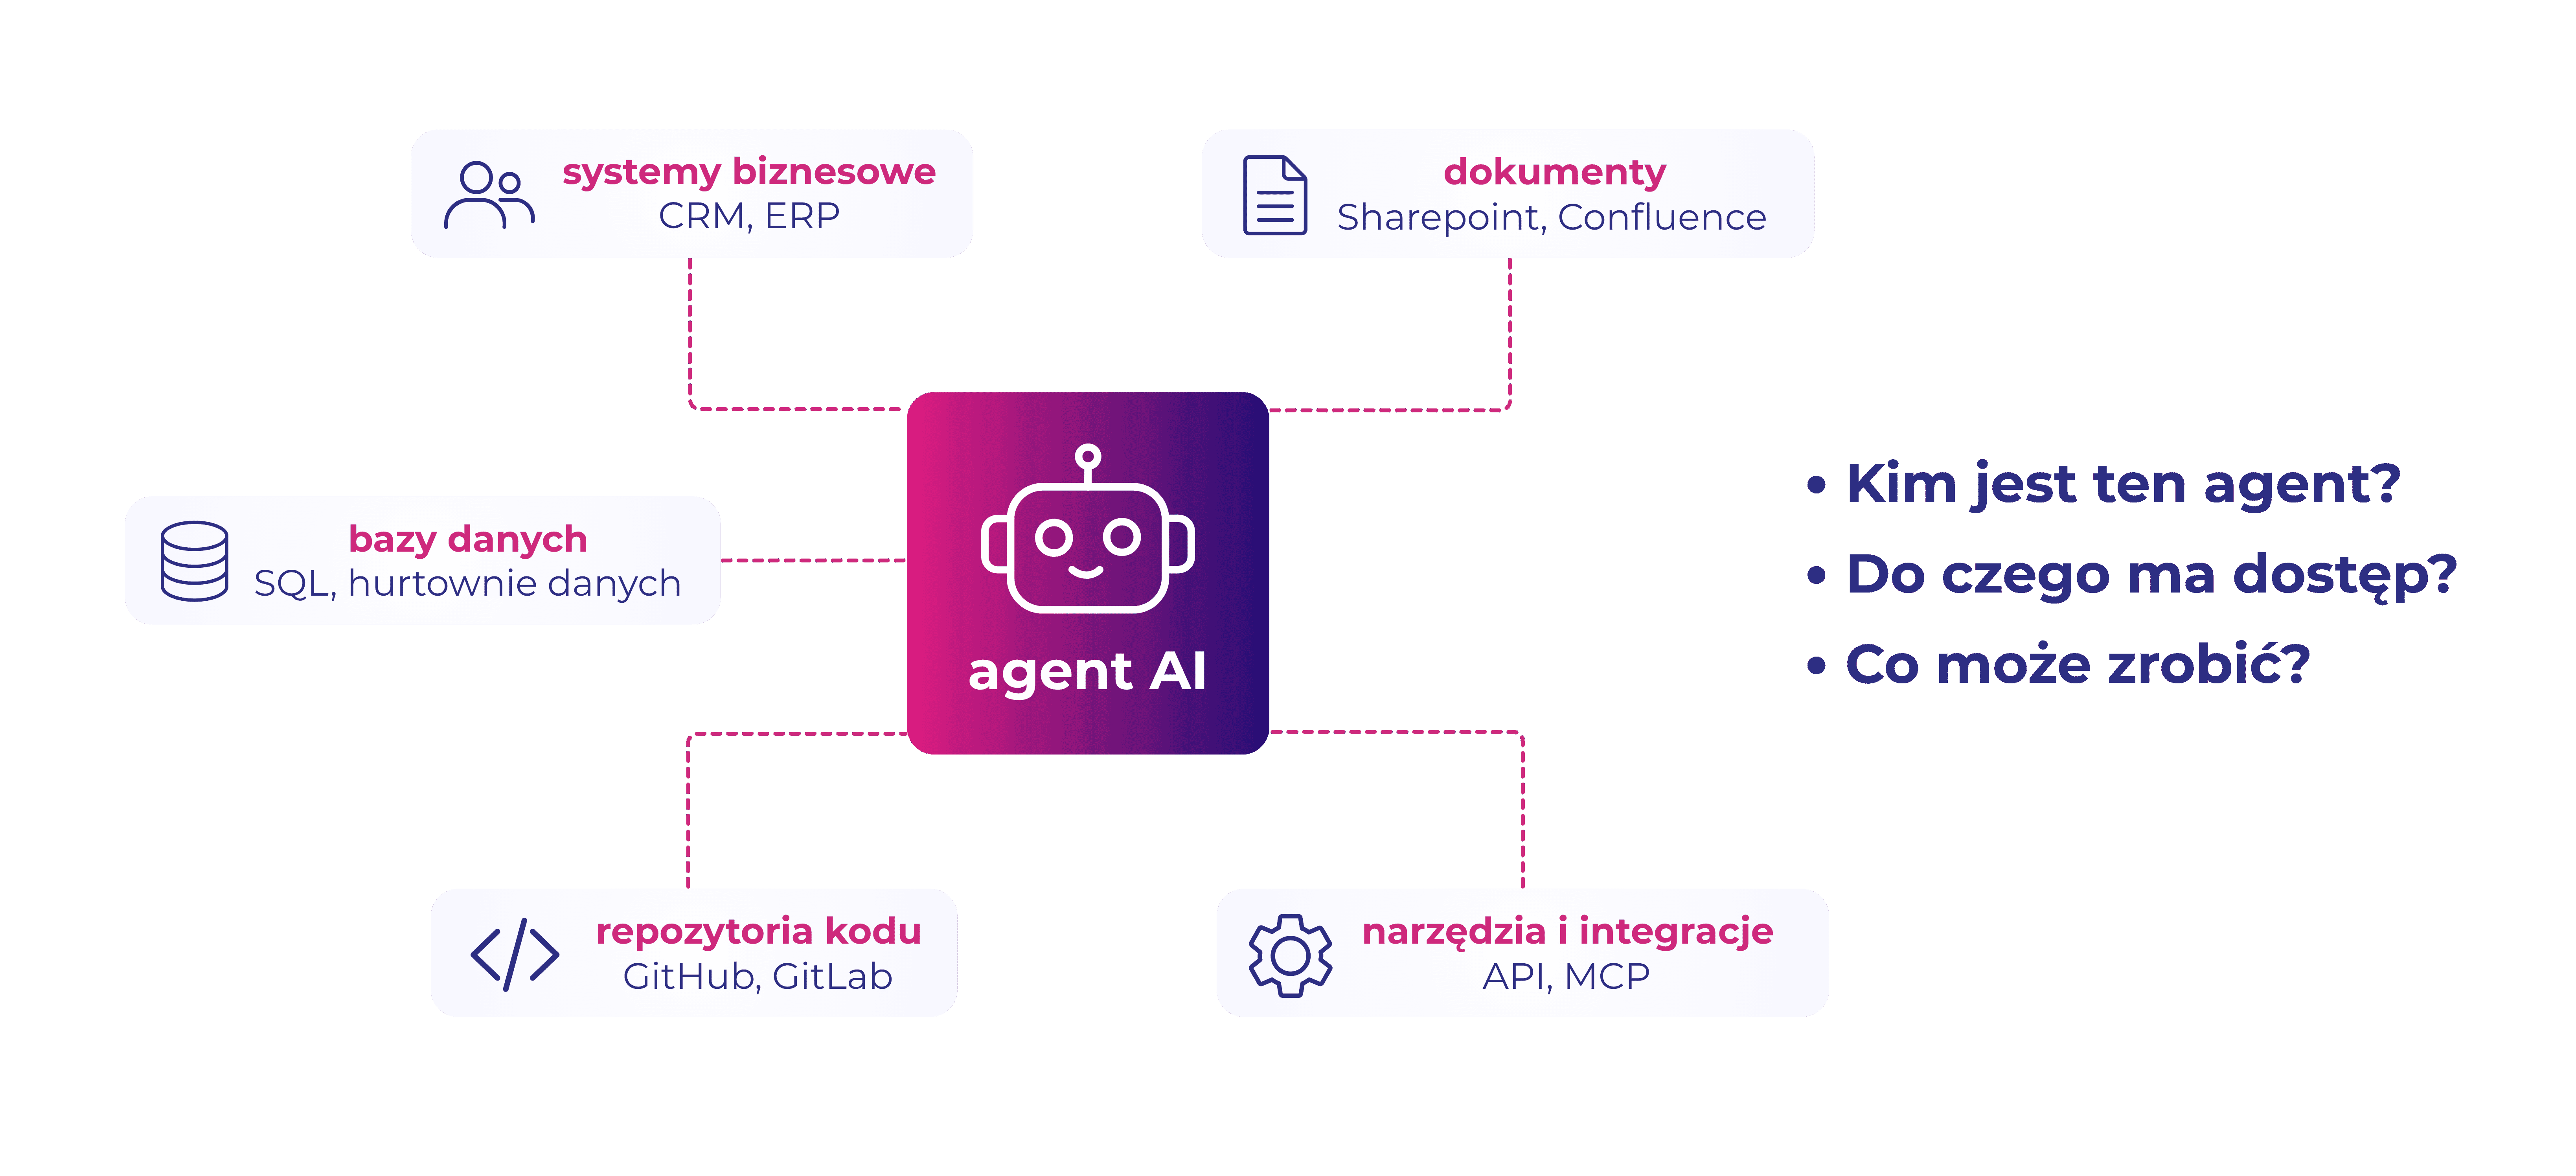
Prisma AIRS Agent Security ma zapewniać widoczność agentów i ich tożsamości, pomagać identyfikować nadmierne uprawnienia oraz kontrolować sposób korzystania z narzędzi. Palo Alto Networks rozwija też mechanizmy pozwalające powiązać tożsamość agenta z firmowym systemem zarządzania tożsamością.
AI Gateway uzupełnia ten model, dając centralny punkt kontroli komunikacji z modelami. W większym środowisku agentowym pozwala to ograniczyć sytuacje, w których każdy zespół buduje własne zasady bezpieczeństwa i własny sposób dostępu do dostawców AI.
A co z publicznymi narzędziami GenAI?
Zaopiekowanie obszaru korzystania przez pracowników z publicznych usług GenAI jest równie ważnym elementem bezpieczeństwa. Palo Alto Networks adresuje go za pomocą AI Access Security, współpracującego m.in. z Prisma Access, Prisma Browser i NGFW. Rozwiązanie pozwala identyfikować wykorzystywane aplikacje AI, kontrolować dostęp oraz ograniczać przesyłanie do nich danych wrażliwych. Palo rozwija również centralne logowanie promptów dla popularnych usług GenAI.
Gdy punktowe zabezpieczenia przestają wystarczać
Przy jednej aplikacji firma może potrzebować wyłącznie ochrony runtime albo kontroli dostępu do konkretnego modelu. W dużym środowisku problemy szybko przestają być od siebie niezależne – konieczne staje się ustalenie, jakie zasoby AI w ogóle istnieją, a następnie ocena ich komponentów, testowanie systemu i kontrolowanie go na produkcji. Gdy pojawiają się agenci, dochodzi do tego zarządzanie ich tożsamością i uprawnieniami.
W tym właśnie miejscu dobrze widać logikę, która stoi za Prisma AIRS. Poszczególne moduły mogą być wdrażane niezależnie, a razem pozwalają objąć ochroną kolejne etapy życia systemu AI - od identyfikacji zasobów i zabezpieczenia łańcucha dostaw, przez testowanie odporności, po ochronę podczas działania i kontrolę agentów. (docs.paloaltonetworks.com)
Wartość takiego podejścia rośnie wraz z liczbą modeli, aplikacji i zespołów. Im większa skala, tym trudniej utrzymywać osobne polityki, osobne mechanizmy testowania i odrębne sposoby monitorowania każdego projektu.
Dla kogo Prisma AIRS ma największy sens?
Prisma AIRS zaczyna być szczególnie interesujące wtedy, gdy AI jest rozwijane jako część infrastruktury przedsiębiorstwa. Dotyczy to organizacji budujących własne aplikacje i agentów, korzystających z wielu modeli, integrujących AI z krytycznymi systemami biznesowymi albo rozwijających rozwiązania równolegle w kilku chmurach.
Platformowe podejście ma także większe znaczenie w firmach regulowanych i w organizacjach, w których wiele zespołów developerskich potrzebuje wspólnych zasad testowania, wdrażania i audytowania AI.
Korzystanie już z Palo Alto Networks może w takim przypadku dodatkowo ułatwić wpisanie AIRS w istniejącą architekturę bezpieczeństwa. Nie jest jednak warunkiem technicznym. AIRS zostało zaprojektowane modułowo, więc może być wdrażane także w środowisku, w którym wcześniej nie działały inne rozwiązania Palo Alto Networks.
Wraz ze wzrostem skali AI zmienia się więc również pytanie o jego bezpieczeństwo. Coraz rzadziej chodzi o pojedynczą aplikację czy jeden model. Trzeba chronić cały układ zależności pomiędzy modelami, danymi, aplikacjami, narzędziami i agentami, a jednocześnie zachować nad nim wystarczającą widoczność.
Jeżeli szukasz dla swojej organizacji kompleksowego rozwiązania do ochrony AI, skontaktuj się z nami. Eksperci 4Prime mogą pomóc ocenić architekturę środowiska AI i wskazać najlepsze mechanizmy ochrony.
Autor tekstu: